

Взлом холодильника, обошедшийся в миллионы долларов и вызвавший пожары, произошел из-за недостаточной безопасности.
В начале этой недели массовый взлом холодильных систем примерно в 700 супермаркетах по всей Франции привел к их внезапному выходу из строя, порче тонн скоропортящихся продуктов и, в некоторых случаях, к пожарам. Как это уже стало нормой, элементарные меры кибербезопасности предотвратили бы это.
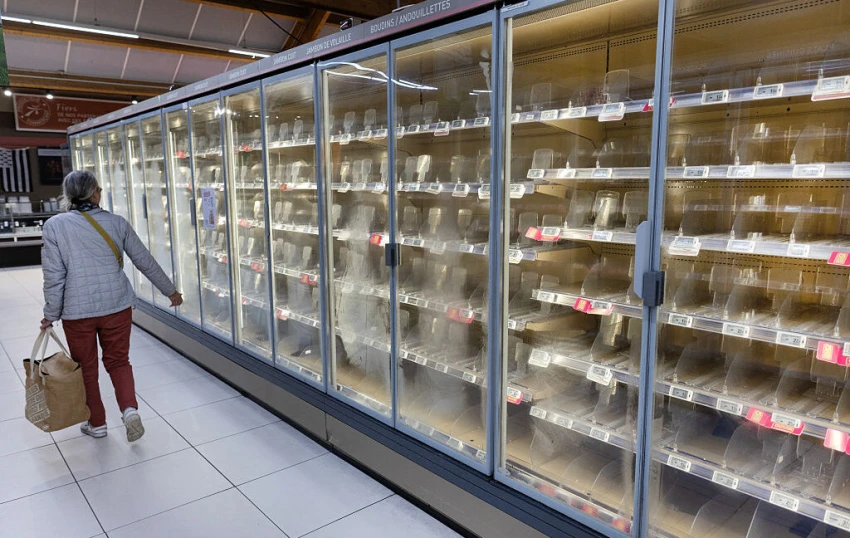
Французские власти заявляют, что системы, состоящие из целых парков холодильников и морозильников, расположенных по всему магазину, были взломаны. В частности, были скомпрометированы подключенные к интернету контроллеры, позволяющие техническим специалистам удаленно управлять системами всего магазина. Затем неизвестные злоумышленники активировали размораживатели на достаточно долгое время, чтобы холодильники нагрелись до температуры 50° Цельсия (122° Фаренгейта). К моменту обнаружения массового взлома продукты испортились, а в некоторых случаях электрические системы загорелись.
Взломы, которых можно было избежать.
Многочисленные уведомления о безопасности и публичные исследовательские отчеты показывают, что все три модели контроллеров, предположительно взломанные в ходе инцидента (продаваемые датской компанией Danfoss и американской компанией Dixell и ее материнской компанией Copeland), содержали критические уязвимости, позволяющие злоумышленникам удаленно подключаться к устройствам с теми же правами доступа, что и у администраторов. До недавнего времени, например, контроллеры Danfoss использовали учетные данные, которые менялись ежедневно. Пароль генерировался общедоступной прошивкой в зависимости от даты. Хакер, потративший время на анализ кода, мог сделать то же самое на любом устройстве, не получившем недавнего обновления. Ежедневные пароли были одинаковыми для всех моделей, установленных в сотнях или тысячах магазинов.
Ряд критических уязвимостей, устраненных за последние несколько месяцев в контроллерах Copeland/Dixel, также обеспечивают аналогичный удаленный доступ.
Помимо использования контроллеров с устаревшей прошивкой, пострадавшие магазины, вероятно, также не обеспечили подключение устройств через VPN и не создали список IP-адресов с ограниченным доступом для входа. Эти меры защиты являются стандартными, но часто не соблюдаются. В данном случае это привело к массовой хакерской атаке, которая, вероятно, обошлась в десятки или сотни миллионов евро. Сообщается, что пострадали также Испания, Португалия, Польша, Германия и Бельгия.
«Два фактора могли бы изменить исход событий», — заявили в среду исследователи из Pen Test Partners. «Кибергигиена предотвратила бы доступ: отключить контроллер от общедоступного интернета, обеспечить удаленный доступ через VPN и список разрешенных IP-адресов, подключить к сети оборудование сторонних разработчиков контролируемым, собственным и документированным способом, а не оставлять его на собственном подключении подрядчика, изменить известные и стандартные учетные данные и установить обновление до текущей версии».
Исследователи из компании Claroty, занимающейся вопросами безопасности , еще в октябре прошлого года предупреждали об опасности игнорирования этих простых мер . Агентство по кибербезопасности и защите инфраструктуры США сделало то же самое в феврале.
В электронном письме Коупленд признал уязвимость, «выявленную в снятом с производства поколении контроллеров», и заявил, что компания работает с клиентами над предотвращением подобных инцидентов в будущем. Представители Danfoss не сразу ответили на вопросы. CNN сообщило, что компания также упомянула снятые с производства модели.
До сих пор сторона, стоящая за нападением, хранит молчание. Это наводит на мысль, что мотивом мог быть массовый вандализм. Другая возможность — это вмешательство государства или другого международного субъекта, стремящегося вызвать беспорядки в масштабах всего континента.
Этот инцидент подчеркивает напряженность между финансовым и охранным отделами в большинстве компаний. Некоторые компании неохотно тратят большие суммы денег на новое оборудование, когда нет ощутимой выгоды или экономии. Только после разрушительной хакерской атаки они понимают, почему эти инвестиции были оправданы. Руководители пострадавших сетей супермаркетов, вероятно, усвоят горький урок. Менее ясно, повлияет ли эта поучительная история на другие компании.
AMP-версия для быстрого чтения ↗


0 комментариев